Domain hplv.de kaufen?
Wir ziehen mit dem Projekt
hplv.de um.
Sind Sie am Kauf der Domain
hplv.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain hplv.de kaufen?
Was sind die wichtigsten Unterschiede zwischen den Richtlinien für den Datenschutz in der EU und den Richtlinien für den Datenschutz in den USA?
Die wichtigsten Unterschiede zwischen den Datenschutzrichtlinien in der EU und den USA liegen in der Herangehensweise an den Datenschutz. In der EU basiert der Datenschutz auf dem Grundsatz der Datensparsamkeit und erfordert die Zustimmung der Einzelpersonen für die Verarbeitung ihrer Daten, während in den USA der Fokus mehr auf der Regulierung von Datenverarbeitung durch Unternehmen liegt. Darüber hinaus hat die EU die Datenschutz-Grundverordnung (DSGVO) eingeführt, die strengere Vorschriften für den Schutz personenbezogener Daten festlegt, während die USA kein einheitliches Datenschutzgesetz auf Bundesebene haben. Schließlich gibt es in der EU eine unabhängige Datenschutzbehörde, die die Einhaltung der Datenschutzgesetze überwacht, während in den **
Was sind die grundlegenden Richtlinien, die Unternehmen in Bezug auf Datenschutz und Sicherheit einhalten müssen?
Unternehmen müssen personenbezogene Daten sicher aufbewahren und nur für den vorgesehenen Zweck verwenden. Sie müssen Datenschutzrichtlinien erstellen und sicherstellen, dass Mitarbeiter geschult sind. Unternehmen müssen auch sicherstellen, dass sie den gesetzlichen Anforderungen zum Schutz von Daten entsprechen. **
Ähnliche Suchbegriffe für Datenschutz-Richtlinien
Top-Angebote
Produkte zum Begriff Datenschutz-Richtlinien:
-
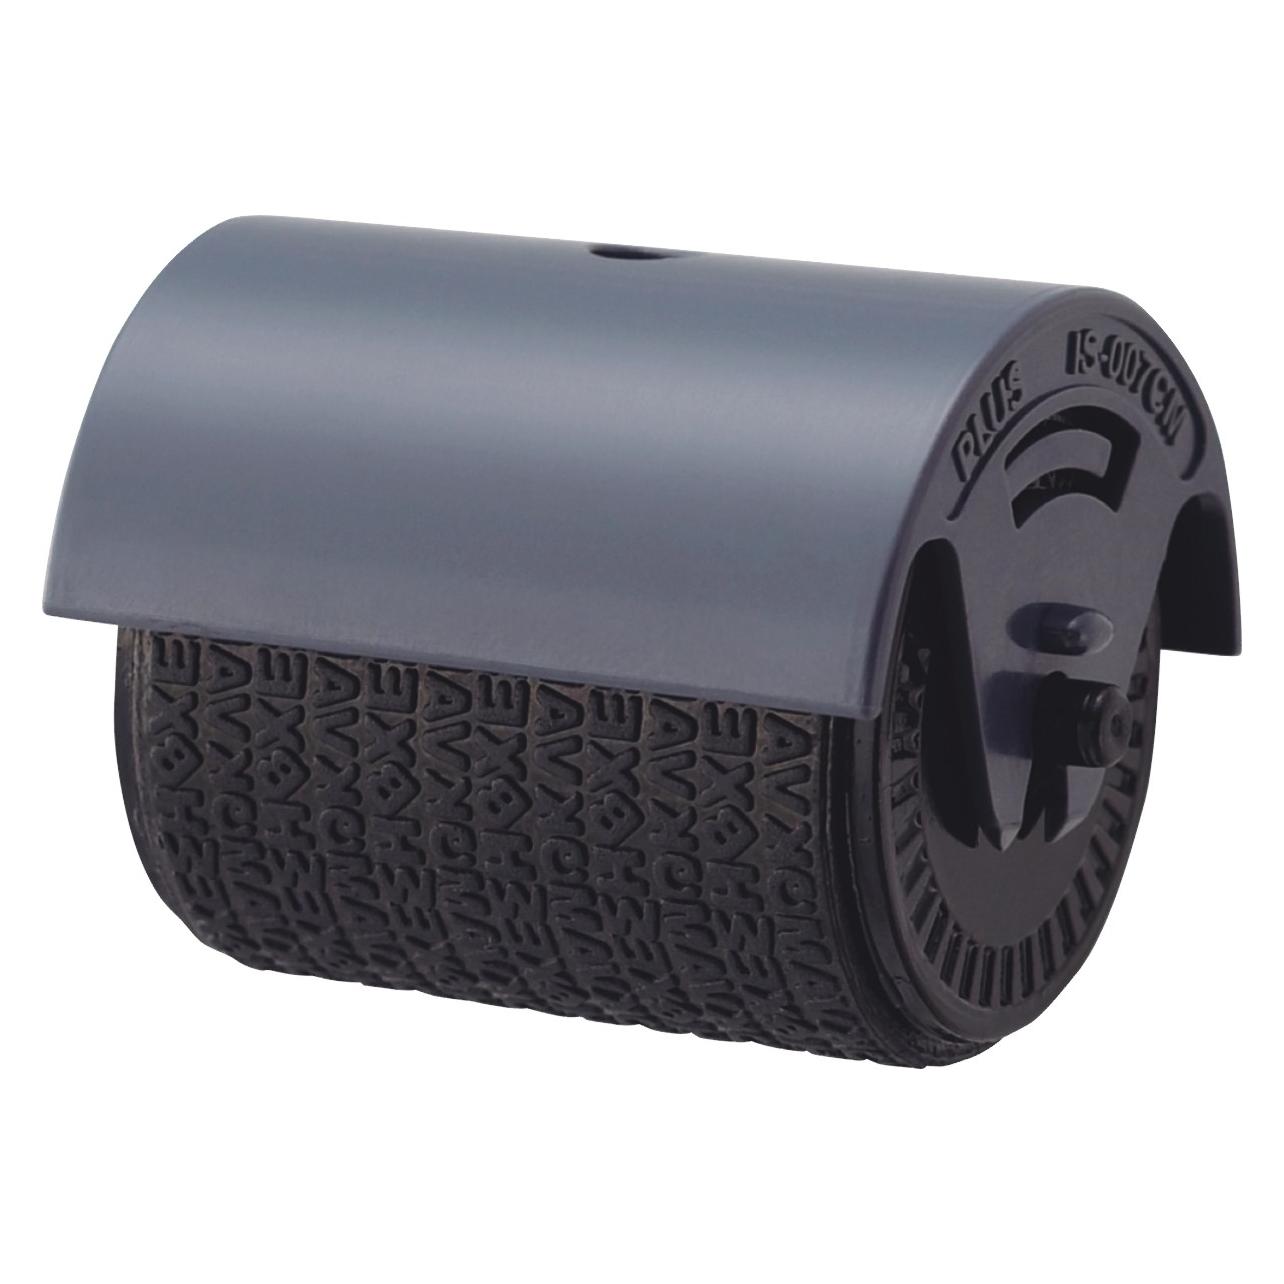
PLUS JAPAN Datenschutz-Rollstempel »Camouflage« grünDatenschutz-Rollstempel »Camouflage«, Hersteller Name: PLUS Japan, Produkt-Typbezeichnung: Datenschutzstempel, Produkt-Name: Camouflage, Werkstoff: PS/ABS/POM/PE, Besonderheiten: Stempelmuster zur Kaschierung von persönlichen Daten, Kartusche nachfüllbar, Schreibfarbe des Stempels: schwarz, Abmessung der Stempelfläche: 26 mm Rollbreite, Versenden/Stempel/Datenschutzstempel11,84 €*Versand: 6,30 €Sichere Weiterleitung zum Anbieter
-
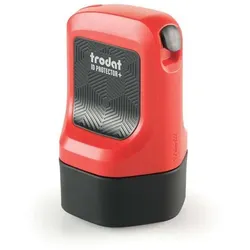
Trodat Datenschutz-Rollstempel »ID Protector+« rotDatenschutz-Rollstempel »ID Protector+«, Hersteller Name: trodat, Produkt-Typbezeichnung: Datenschutz-Rollstempel, Produkt-Name: ID Protector+, Farbe: rot / schwarz, Werkstoff: Kunststoff, Hersteller-Artikelnummer: 199526, Abmessung der Stempelfläche: individuell x 2,5, Versenden/Stempel/Datenschutzstempel28,19 €*Versand: 6,30 €Sichere Weiterleitung zum Anbieter

-
Was sollten Unternehmen beachten, um die gesetzlichen Richtlinien beim Datenschutz einzuhalten?
Unternehmen sollten sicherstellen, dass sie die Datenschutzgesetze und -vorschriften in ihrem Land kennen und einhalten. Dazu gehört die Einhaltung der Datenschutz-Grundverordnung (DSGVO) in der EU. Unternehmen sollten außerdem sicherstellen, dass sie die Einwilligung der Nutzer einholen, bevor sie deren Daten sammeln oder verarbeiten. **
-
Was sind die wichtigsten Richtlinien, die Unternehmen bei der Datenschutz-Compliance beachten müssen?
Die wichtigsten Richtlinien für Unternehmen bei der Datenschutz-Compliance sind die Einhaltung der Datenschutzgesetze, die Sicherstellung der Vertraulichkeit und Integrität von Daten sowie die Implementierung angemessener Sicherheitsmaßnahmen. Unternehmen müssen außerdem sicherstellen, dass sie transparent über die Verarbeitung personenbezogener Daten informieren und die Rechte der betroffenen Personen respektieren. Die Einhaltung dieser Richtlinien ist entscheidend, um Bußgelder zu vermeiden und das Vertrauen der Kunden in die Datenverarbeitungspraktiken des Unternehmens zu gewährleisten. **
-
Was sind die wichtigsten Richtlinien, die Unternehmen bei der Datenschutz-Compliance beachten sollten?
Die wichtigsten Richtlinien für Unternehmen bei der Datenschutz-Compliance sind die Einhaltung der DSGVO, die Sicherung von personenbezogenen Daten und die Transparenz im Umgang mit Daten. Unternehmen sollten außerdem Datenschutzrichtlinien und -verfahren implementieren, regelmäßige Schulungen für Mitarbeiter durchführen und Datenschutzverletzungen umgehend melden und angemessen darauf reagieren. **
-
Was sind die gängigsten Richtlinien, die Unternehmen bei der Datenschutz-Compliance befolgen müssen?
Die gängigsten Richtlinien, die Unternehmen bei der Datenschutz-Compliance befolgen müssen, sind die DSGVO, HIPAA und der Privacy Shield. Diese Richtlinien legen fest, wie personenbezogene Daten gesammelt, gespeichert und verarbeitet werden dürfen. Unternehmen müssen sicherstellen, dass sie diese Richtlinien einhalten, um Datenschutzverletzungen zu vermeiden und Bußgelder zu vermeiden. **
Welche Vorschriften und Richtlinien sollten bei der Verwendung von Unternehmensgeräten in Bezug auf Sicherheit und Datenschutz beachtet werden?
Es sollten Richtlinien zur Passwortsicherheit eingehalten werden, um den Zugriff auf sensible Daten zu schützen. Die Nutzung von Unternehmensgeräten für private Zwecke sollte vermieden werden, um die Sicherheit zu gewährleisten. Regelmäßige Updates und Sicherheitspatches sollten installiert werden, um potenzielle Sicherheitslücken zu schließen. **
Wie beeinflussen Cookie-Richtlinien die Datensicherheit und den Datenschutz von Internetnutzern? Was müssen Website-Betreiber beachten, um gesetzeskonforme Cookie-Richtlinien zu implementieren?
Cookie-Richtlinien beeinflussen die Datensicherheit und den Datenschutz, indem sie festlegen, wie Websites Cookies verwenden dürfen. Website-Betreiber müssen sicherstellen, dass sie die Einwilligung der Nutzer einholen, bevor sie Cookies setzen, und transparent über die Verwendung von Cookies informieren. Zudem müssen sie sicherstellen, dass Nutzer die Möglichkeit haben, Cookies abzulehnen oder zu löschen. **
Top-Angebote
Produkte zum Begriff Datenschutz-Richtlinien:
-
PLUS JAPAN Datenschutz-Rollstempel »Camouflage« grünDatenschutz-Rollstempel »Camouflage«, Hersteller Name: PLUS Japan, Produkt-Typbezeichnung: Datenschutzstempel, Produkt-Name: Camouflage, Werkstoff: PS/ABS/POM/PE, Besonderheiten: Stempelmuster zur Kaschierung von persönlichen Daten, Kartusche nachfüllbar, Schreibfarbe des Stempels: schwarz, Abmessung der Stempelfläche: 26 mm Rollbreite, Versenden/Stempel/Datenschutzstempel11,84 €*Versand: 6,30 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Unterschiede zwischen den Richtlinien für den Datenschutz in der EU und den Richtlinien für den Datenschutz in den USA?
Die wichtigsten Unterschiede zwischen den Datenschutzrichtlinien in der EU und den USA liegen in der Herangehensweise an den Datenschutz. In der EU basiert der Datenschutz auf dem Grundsatz der Datensparsamkeit und erfordert die Zustimmung der Einzelpersonen für die Verarbeitung ihrer Daten, während in den USA der Fokus mehr auf der Regulierung von Datenverarbeitung durch Unternehmen liegt. Darüber hinaus hat die EU die Datenschutz-Grundverordnung (DSGVO) eingeführt, die strengere Vorschriften für den Schutz personenbezogener Daten festlegt, während die USA kein einheitliches Datenschutzgesetz auf Bundesebene haben. Schließlich gibt es in der EU eine unabhängige Datenschutzbehörde, die die Einhaltung der Datenschutzgesetze überwacht, während in den **
-
Was sind die grundlegenden Richtlinien, die Unternehmen in Bezug auf Datenschutz und Sicherheit einhalten müssen?
Unternehmen müssen personenbezogene Daten sicher aufbewahren und nur für den vorgesehenen Zweck verwenden. Sie müssen Datenschutzrichtlinien erstellen und sicherstellen, dass Mitarbeiter geschult sind. Unternehmen müssen auch sicherstellen, dass sie den gesetzlichen Anforderungen zum Schutz von Daten entsprechen. **
-
Was sollten Unternehmen beachten, um die gesetzlichen Richtlinien beim Datenschutz einzuhalten?
Unternehmen sollten sicherstellen, dass sie die Datenschutzgesetze und -vorschriften in ihrem Land kennen und einhalten. Dazu gehört die Einhaltung der Datenschutz-Grundverordnung (DSGVO) in der EU. Unternehmen sollten außerdem sicherstellen, dass sie die Einwilligung der Nutzer einholen, bevor sie deren Daten sammeln oder verarbeiten. **
-
Was sind die wichtigsten Richtlinien, die Unternehmen bei der Datenschutz-Compliance beachten müssen?
Die wichtigsten Richtlinien für Unternehmen bei der Datenschutz-Compliance sind die Einhaltung der Datenschutzgesetze, die Sicherstellung der Vertraulichkeit und Integrität von Daten sowie die Implementierung angemessener Sicherheitsmaßnahmen. Unternehmen müssen außerdem sicherstellen, dass sie transparent über die Verarbeitung personenbezogener Daten informieren und die Rechte der betroffenen Personen respektieren. Die Einhaltung dieser Richtlinien ist entscheidend, um Bußgelder zu vermeiden und das Vertrauen der Kunden in die Datenverarbeitungspraktiken des Unternehmens zu gewährleisten. **
Ähnliche Suchbegriffe für Datenschutz-Richtlinien
-
Trodat Datenschutz-Rollstempel »ID Protector+« rotDatenschutz-Rollstempel »ID Protector+«, Hersteller Name: trodat, Produkt-Typbezeichnung: Datenschutz-Rollstempel, Produkt-Name: ID Protector+, Farbe: rot / schwarz, Werkstoff: Kunststoff, Hersteller-Artikelnummer: 199526, Abmessung der Stempelfläche: individuell x 2,5, Versenden/Stempel/Datenschutzstempel28,19 €*Versand: 6,30 €Sichere Weiterleitung zum Anbieter
-
Haverkamp, Josef: DatenschutzDatenschutz , Grundlagen, Empfehlungen und Arbeitshilfen für Betriebs-und Personalräte , Warnleuchten > Zusatzbeleuchtung , Auflage: 4. Auflage, Erscheinungsjahr: 202412, Titel der Reihe: aktiv in der Interessenvertretung##, Autoren: Haverkamp, Josef, Auflage: 24004, Auflage/Ausgabe: 4. Auflage, Seitenzahl/Blattzahl: 450, Keyword: Betriebsrat; Betriebsratsarbeit; Datenschutz, Fachschema: Arbeitsgesetz~Arbeitsrecht~Datenschutzrecht~Interessenvertretung - Interessenvertreter~Vertretung (Interessenvertretung), Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 22, Gewicht: 542, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datenschutz und InternetDatenschutz und Internet , DS-GVO | BDSG | TDDDG | KI-VO | DMA | DSA , Rück- & Bremsleuchten > Beleuchtung , Auflage: 2. Auflage, Erscheinungsjahr: 202410, Produktform: Leinen, Redaktion: Jandt, Silke~Steidle, Roland, Edition: NED, Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 800, Keyword: BDSG; Betroffenenrechte; Cookie; DS-GVO; DSGVO; Datenschutz; Datenschutz durch Technik; Datenschutz-Grundverordnung; Datenschutzrecht; Datenverarbeitung; E-Privacy-VO; Internet; Internetdienst; KI; Löschpflicht; Netzinfrastruktur; TTDSG; Telekommunikationsinfrastruktur; Webdienst; ePrivacy-VO; eSport, Fachschema: Datenschutzrecht~Medienrecht~Jurisprudenz~Recht / Rechtswissenschaft~Rechtswissenschaft~Öffentliches Recht, Fachkategorie: Unterhaltungs- und Medienrecht~Öffentliches Recht, Warengruppe: HC/Öffentliches Recht, Fachkategorie: Datenschutzrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Nomos Verlags GmbH, Verlag: Nomos Verlags GmbH, Verlag: Nomos Verlagsgesellschaft mbH & Co. KG, Produktverfügbarkeit: 02, Blätteranzahl: 774 Blätter, Länge: 227, Breite: 153, Höhe: 49, Gewicht: 1276, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Richtlinien, die Unternehmen bei der Datenschutz-Compliance beachten sollten?
Die wichtigsten Richtlinien für Unternehmen bei der Datenschutz-Compliance sind die Einhaltung der DSGVO, die Sicherung von personenbezogenen Daten und die Transparenz im Umgang mit Daten. Unternehmen sollten außerdem Datenschutzrichtlinien und -verfahren implementieren, regelmäßige Schulungen für Mitarbeiter durchführen und Datenschutzverletzungen umgehend melden und angemessen darauf reagieren. **
-
Was sind die gängigsten Richtlinien, die Unternehmen bei der Datenschutz-Compliance befolgen müssen?
Die gängigsten Richtlinien, die Unternehmen bei der Datenschutz-Compliance befolgen müssen, sind die DSGVO, HIPAA und der Privacy Shield. Diese Richtlinien legen fest, wie personenbezogene Daten gesammelt, gespeichert und verarbeitet werden dürfen. Unternehmen müssen sicherstellen, dass sie diese Richtlinien einhalten, um Datenschutzverletzungen zu vermeiden und Bußgelder zu vermeiden. **
-
Welche Vorschriften und Richtlinien sollten bei der Verwendung von Unternehmensgeräten in Bezug auf Sicherheit und Datenschutz beachtet werden?
Es sollten Richtlinien zur Passwortsicherheit eingehalten werden, um den Zugriff auf sensible Daten zu schützen. Die Nutzung von Unternehmensgeräten für private Zwecke sollte vermieden werden, um die Sicherheit zu gewährleisten. Regelmäßige Updates und Sicherheitspatches sollten installiert werden, um potenzielle Sicherheitslücken zu schließen. **
-
Wie beeinflussen Cookie-Richtlinien die Datensicherheit und den Datenschutz von Internetnutzern? Was müssen Website-Betreiber beachten, um gesetzeskonforme Cookie-Richtlinien zu implementieren?
Cookie-Richtlinien beeinflussen die Datensicherheit und den Datenschutz, indem sie festlegen, wie Websites Cookies verwenden dürfen. Website-Betreiber müssen sicherstellen, dass sie die Einwilligung der Nutzer einholen, bevor sie Cookies setzen, und transparent über die Verwendung von Cookies informieren. Zudem müssen sie sicherstellen, dass Nutzer die Möglichkeit haben, Cookies abzulehnen oder zu löschen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.